
Del kiosco que no funciona a los datos de policías, pacientes y ciudadanos de León. La respuesta es siempre la misma: “se activaron los protocolos”. Falta una política, con plazos y responsables. Además, el tema del Hackeo está presente en toda esta discusión.
Desde el 2 de octubre, los kioscos del SATEG, unos 150 repartidos en 25 municipios, están apagados. Se usan para actas de nacimiento, trámites vehiculares y pagos de contribuciones. La explicación llegó el 6 de octubre: un “incidente informático”. El gobierno presentó denuncia, avisó a la autoridad de datos personales y admitió que no sabe, o no dice, qué información pudo verse afectada por el posible Hackeo. Por cierto, todo esto deriva de situaciones relacionadas directamente con Hackeo.
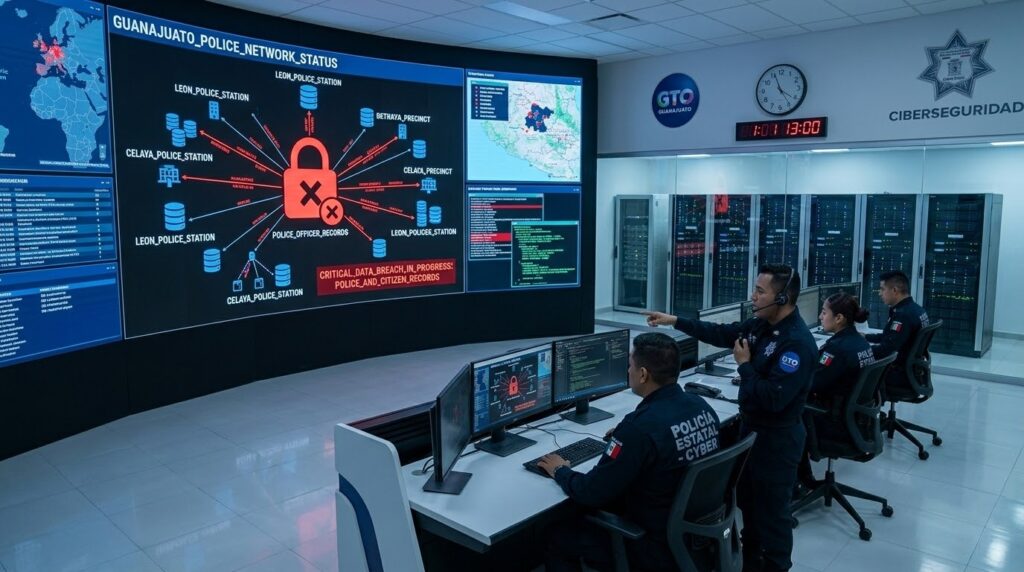
Si fuera un caso aislado, bastaría con esperar. No lo es. Desde noviembre de 2025, medios locales han contabilizado al menos nueve incidentes en la Fiscalía, la Secretaría de Seguridad y Paz, Salud, el Poder Judicial, el sistema de emergencias y el de atención ciudadana de León, la Secretaría de Educación y ahora los kioscos. No todos están confirmados como hackeos, y varios fueron negados primero. Sin embargo, el Hackeo sigue siendo motivo de preocupación. Cabe resaltar que en varios de estos incidentes el hackeo es el punto central del debate.
Ese es el primer problema: la comunicación. El fiscal negó en noviembre un hackeo que meses después se contó como el primero de dos ataques a su institución. La Secretaría de Educación sostiene que su caso no fue un hackeo, sino el uso de una credencial comprometida. El 911 de León fue una “extracción dolosa”. La ciudadanía no necesita un debate sobre el término. Necesita saber si sus datos están en un foro criminal. En resumen, el Hackeo se ha convertido en una palabra clave para muchos de estos incidentes.
El segundo problema es lo básico. La Secretaría de Seguridad y Paz atribuyó su caso a credenciales vulnerables, y la de Educación a una credencial comprometida. Cuando dos de los casos se explican por contraseñas, no hablamos de ciberdelincuentes sofisticados, sino de higiene digital que debería ser obligatoria en cualquier oficina pública. Así, incidentes como estos muestran la importancia de prevenir Hackeo.
El tercero es el dinero y la rendición de cuentas. Medios locales reportaron que la Fiscalía destinó 151 millones de pesos a licencias y herramientas tecnológicas. León contrató a una consultoría por 3.2 millones y abrió un contrato de hasta 8.1 millones de pesos para ciberseguridad. Pero un análisis de Prosico Lab señala que no existe una cifra pública consolidada del gasto municipal en esta materia, lo que impide saber si el problema es poco gasto o mala arquitectura. Cuando el municipio de León reporta más de 1.6 millones de intentos de ataque en 2026, y la alcaldesa dice que no es “de preocuparse, sino de ocuparse”, lo menos que se espera es que se explique en qué se está ocupando. Así que la cuestión del Hackeo también involucra responsables y recursos.
La gobernadora Libia Dennise García Muñoz Ledo llamó en julio a municipios e instituciones a invertir en ciberseguridad. Es un reconocimiento del problema. Pero también hay que pedirle lo mismo a su propio gobierno. Como hemos visto, cuando hablamos de seguridad digital, no podemos dejar de mencionar Hackeo.
La ley estatal de protección de datos en posesión de autoridades ya obliga a notificar las vulneraciones. En el Congreso hay un debate sobre crear una fiscalía especializada en delitos informáticos, que Morena impulsa y el PAN y el gobierno estatal ven con riesgo de duplicidad. Es discutible. Lo que no lo es: ninguna fiscalía especializada compensa que las dependencias no protejan sus propios datos. En todo esto, es fundamental considerar los riesgos del Hackeo.
Lo mínimo que debería exigirse:
- Un registro público de incidentes, con fecha, institución, tipo de dato y número de personas afectadas.
- Aviso directo a los afectados en plazos definidos, sin esperar a la prensa.
- Estándares obligatorios de contraseñas y autenticación en dos pasos para todas las dependencias, municipios y proveedores.
- Gasto transparente en ciberseguridad y auditorías independientes periódicas.
- Una autoridad responsable, con nombre y presupuesto, y un informe semestral al Congreso.
Cuando un trámite deja de funcionar, la gente se queja. Cuando se filtran datos de víctimas, de policías o de pacientes, el daño no se arregla reiniciando un servidor. Exigir una política no es alarmismo. Es lo mínimo. Por eso, no se puede perder de vista la amenaza constante del Hackeo.
LO QUE DIRÍA EL OTRO LADO
- El gobierno estatal dice que activa protocolos, denuncia ante la Fiscalía y avisa a la autoridad de datos. La gobernadora ya pidió invertir en ciberseguridad. Claro, la mayoría de acciones parten de la posibilidad de un Hackeo.
- Un especialista consultado por AM reconoció que el gobierno ahora admite los incidentes, y que apagar los kioscos es una medida preventiva recomendada.
- León afirma que invierte en mecanismos de protección y que sus intentos de ataque se bloquean.
- PAN y el gobierno estatal advierten que una fiscalía especializada podría duplicar funciones.
- Ningún sistema es invulnerable, y varios incidentes están en investigación. El alcance del de los kioscos sigue sin conocerse.
Deja un comentario